- Среда аккаунтов
 Multi-Account Browser
 Облачный телефонАвтоматизация
 RPA без кода
 Синхронизатор
 Интеграции
 ИИ-агенты
- Тарифы
- Разработчики
 RU
Новому сотруднику поддержки нужно проверять заказы в вашем магазине. Вы предоставляете ему доступ, а затем замечаете, что он может открыть платёжные настройки и изменить адрес электронной почты для восстановления аккаунта.
Аккаунт нужен сотруднику для работы. Полный контроль над ним для этой задачи не требуется.
Управление учётными данными охватывает сведения, которые позволяют войти в аккаунт и сохранить доступ к нему. В команде нужно определить, кто хранит пароль, как сотрудники входят в систему и что происходит с их доступом после завершения работы.
Начните с задачи, которую поручаете сотруднику. Затем выберите способ предоставить доступ, не передавая больше данных, чем ему необходимо.
Есть три подхода. Выбор зависит от возможностей платформы и задач сотрудника.
Посмотрите, можно ли пригласить сотрудников с отдельными учётными записями. В магазине могут быть предусмотрены разные роли для поддержки, управления товарами и финансового отдела. Рекламная платформа может разрешать работу с кампаниями без доступа к платёжным настройкам.
Используйте эти возможности, если их хватает для работы. У каждого сотрудника будет собственная учётная запись, а платформа применит назначенные ей права.
Перед отправкой приглашения проверьте состав разрешений. Например, роль менеджера может включать управление пользователями или финансовыми настройками, хотя сотруднику они не нужны.
Корпоративный менеджер паролей позволяет централизованно хранить данные для входа и предоставлять к ним доступ. Это удобно, когда одним аккаунтом пользуются несколько сотрудников, а возможности платформы по назначению ролей ограничены.
Проверьте, кто может использовать сохранённые данные, просматривать пароль, изменять его и передавать доступ другим. Для этих действий могут быть предусмотрены разные разрешения.
Менеджер паролей также избавляет от необходимости пересылать данные при каждом назначении сотрудника. Если пароль изменился, обновите запись в хранилище вместо того, чтобы отправлять новый пароль всем участникам чата.
Некоторые задачи требуют продолжить работу в аккаунте, где вход уже выполнен. Браузерный профиль позволяет передать сохранённое рабочее состояние другому пользователю с соответствующими правами.
Например, агентство может предоставить менеджеру доступ к профилю одного клиента. Сотрудник откроет этот профиль и продолжит работу, не получая пароль клиента в сообщении.
Проверьте, что именно станет ему доступно. В профиле могут быть открыты другие сервисы, сохранены пароли или доступны страницы с конфиденциальными данными. Перед предоставлением доступа выйдите из посторонних аккаунтов.
В одной команде можно сочетать разные подходы. Используйте отдельные учётные записи там, где платформа это позволяет. Для согласованных задач, которым нужен сохранённый сеанс, предоставляйте доступ к соответствующему профилю. Данные для восстановления храните в корпоративном менеджере паролей.
Пароль представляет собой лишь один из способов получить доступ. Через резервную почту его можно сбросить. Сохранённый сеанс позволяет продолжить работу без повторного ввода пароля.
Перед предоставлением доступа проверьте следующие данные.
Особого внимания требует сохранённый сеанс. Файл cookie может содержать идентификатор, по которому платформа распознаёт пользователя, уже прошедшего вход. Человек с действующим сеансом может получить доступ к аккаунту, даже не зная пароля.
Поэтому сохранённые пароли и cookie нельзя считать обычными рабочими файлами. Если экспортировать данные для входа в общую папку, появится ещё один способ попасть в аккаунт. Позже о нём легко забыть при отзыве доступа.
Ведите небольшой реестр аккаунтов. Укажите ответственного, пользователей с доступом, контакт для восстановления и дату последней проверки прав. Записывайте, где хранятся секретные данные, но не копируйте их в сам реестр.
Также проверьте участников аккаунта на платформе и подключённые приложения. Бывший подрядчик может сохранить доступ через отдельное приглашение или авторизованный сервис, даже если вы больше не предоставляете ему браузерный профиль.
Начните с одного бизнес-аккаунта. Выберите сотрудника с конкретной задачей, например проверкой статуса заказа. Так вы сможете оценить настройку на реальном рабочем процессе.
Назначьте человека, который отвечает за доступ и восстановление. Если вы работаете в агентстве, уточните, какие способы восстановления остаются под контролем клиента и к кому обращаться при проблемах со входом.
Решите это до начала ежедневной работы. Если все запросы на подтверждение приходят на телефон бывшего сотрудника, работа может остановиться сразу после истечения срока действия сохранённого сеанса.
Создайте или выберите профиль для этого аккаунта. Дайте ему понятное название с указанием клиента, магазина или проекта.
Откройте профиль и проверьте, в каких сервисах выполнен вход. Завершите посторонние личные и административные сеансы, прежде чем предоставлять профиль другому сотруднику.
Если платформа поддерживает роли пользователей, настройте роль сотрудника и там. Именно платформа определяет, может ли он изменять карточки товаров, управлять платежами или приглашать других пользователей.
Если для передачи работы нужен сохранённый сеанс, включите необходимые параметры синхронизации данных. После входа закройте профиль, затем откройте его под учётной записью назначенного сотрудника и проверьте, сохранился ли доступ к аккаунту.
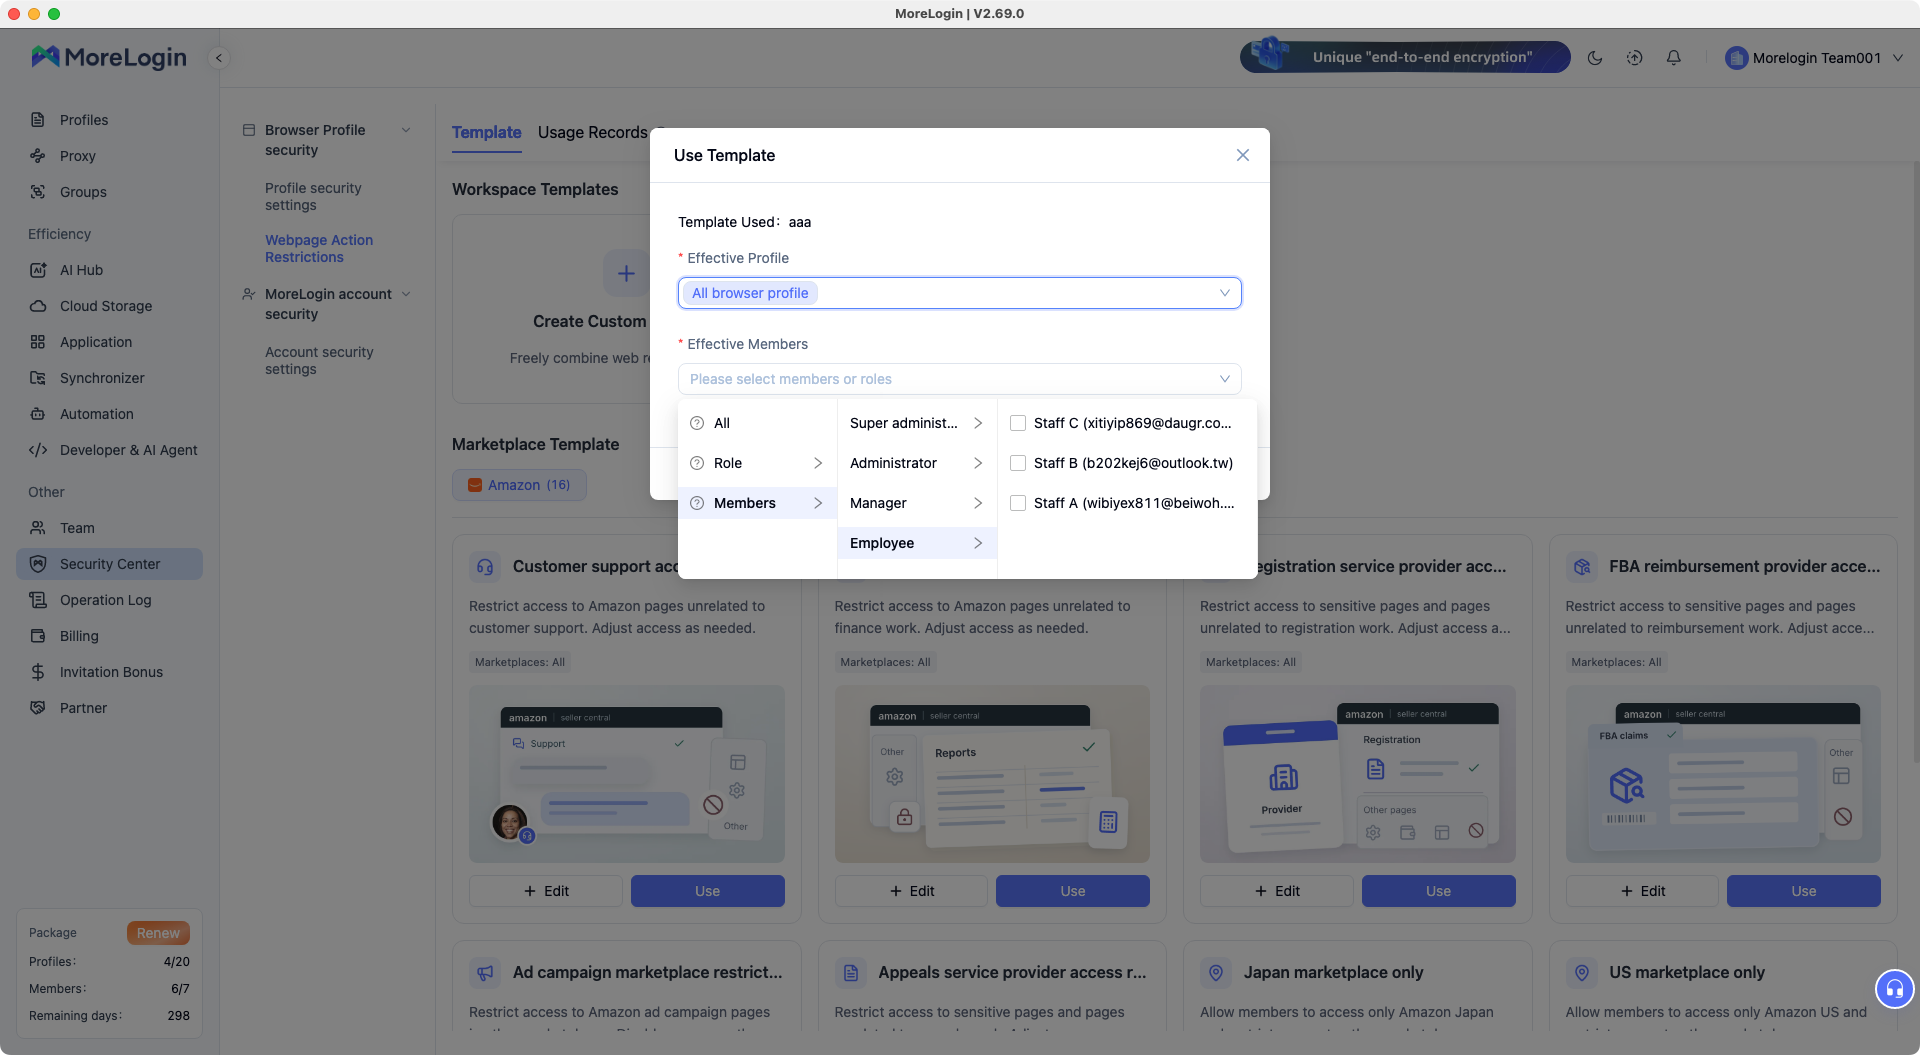
В MoreLogin права на функции программы и доступ к рабочим профилям настраиваются отдельно.
Например, сотруднику поддержки может требоваться запуск профилей двух магазинов. При этом ему не нужно создавать или удалять профили и управлять другими участниками команды.
Проверьте обе настройки. Даже подходящая роль даёт слишком широкий доступ, если сотруднику доступны профили всех клиентов.
Разрешения на функции действуют для всех участников с одной ролью. Если сотрудникам нужны разные возможности программы, создайте для них отдельные роли.
В центре безопасности MoreLogin базовая защита ограничивает просмотр паролей в менеджере паролей профиля и открытие инструментов разработчика для выбранных ролей. Эти настройки доступны в клиенте версии 2.48.0 и выше.
Расширенная защита ограничивает чтение и экспорт паролей через расширения и скрипты. В документации для этой функции указаны ядра Chrome версий от 138 до 144.
Примените настройки к ролям, участники которых будут работать с аккаунтом. Для входа самого сотрудника в MoreLogin также включите MFA. Через эту учётную запись он получает доступ к назначенным рабочим профилям.
Откройте назначенный профиль с правами сотрудника и выполните обычную задачу. Найдите заказ, проверьте его статус и откройте страницы, необходимые для ответа клиенту.
Затем убедитесь, что сохранённые пароли скрыты, а профили посторонних клиентов недоступны. После настройки правил для страниц в следующем разделе отдельно проверьте доступ к конфиденциальным разделам.
Исправьте обнаруженные проблемы, прежде чем добавлять другие аккаунты. Полная проверка одной рабочей задачи полезнее, чем проверка списка включённых настроек.
Сотрудник может не раскрывать пароль и всё равно внести в аккаунт изменение, которое дорого обойдётся компании. После настройки входа проверьте, какие действия ему доступны.
Для сотрудника поддержки начните со страниц, необходимых для решения вопросов клиентов. Ему могут понадобиться сведения о заказе и статус доставки. Управление платежами и участниками аккаунта обычно относится к другим обязанностям.
Для ограничения этих действий используйте права самой платформы. Если при этом сотруднику остаются видны посторонние данные, проверьте, какие дополнительные ограничения можно настроить в браузере.
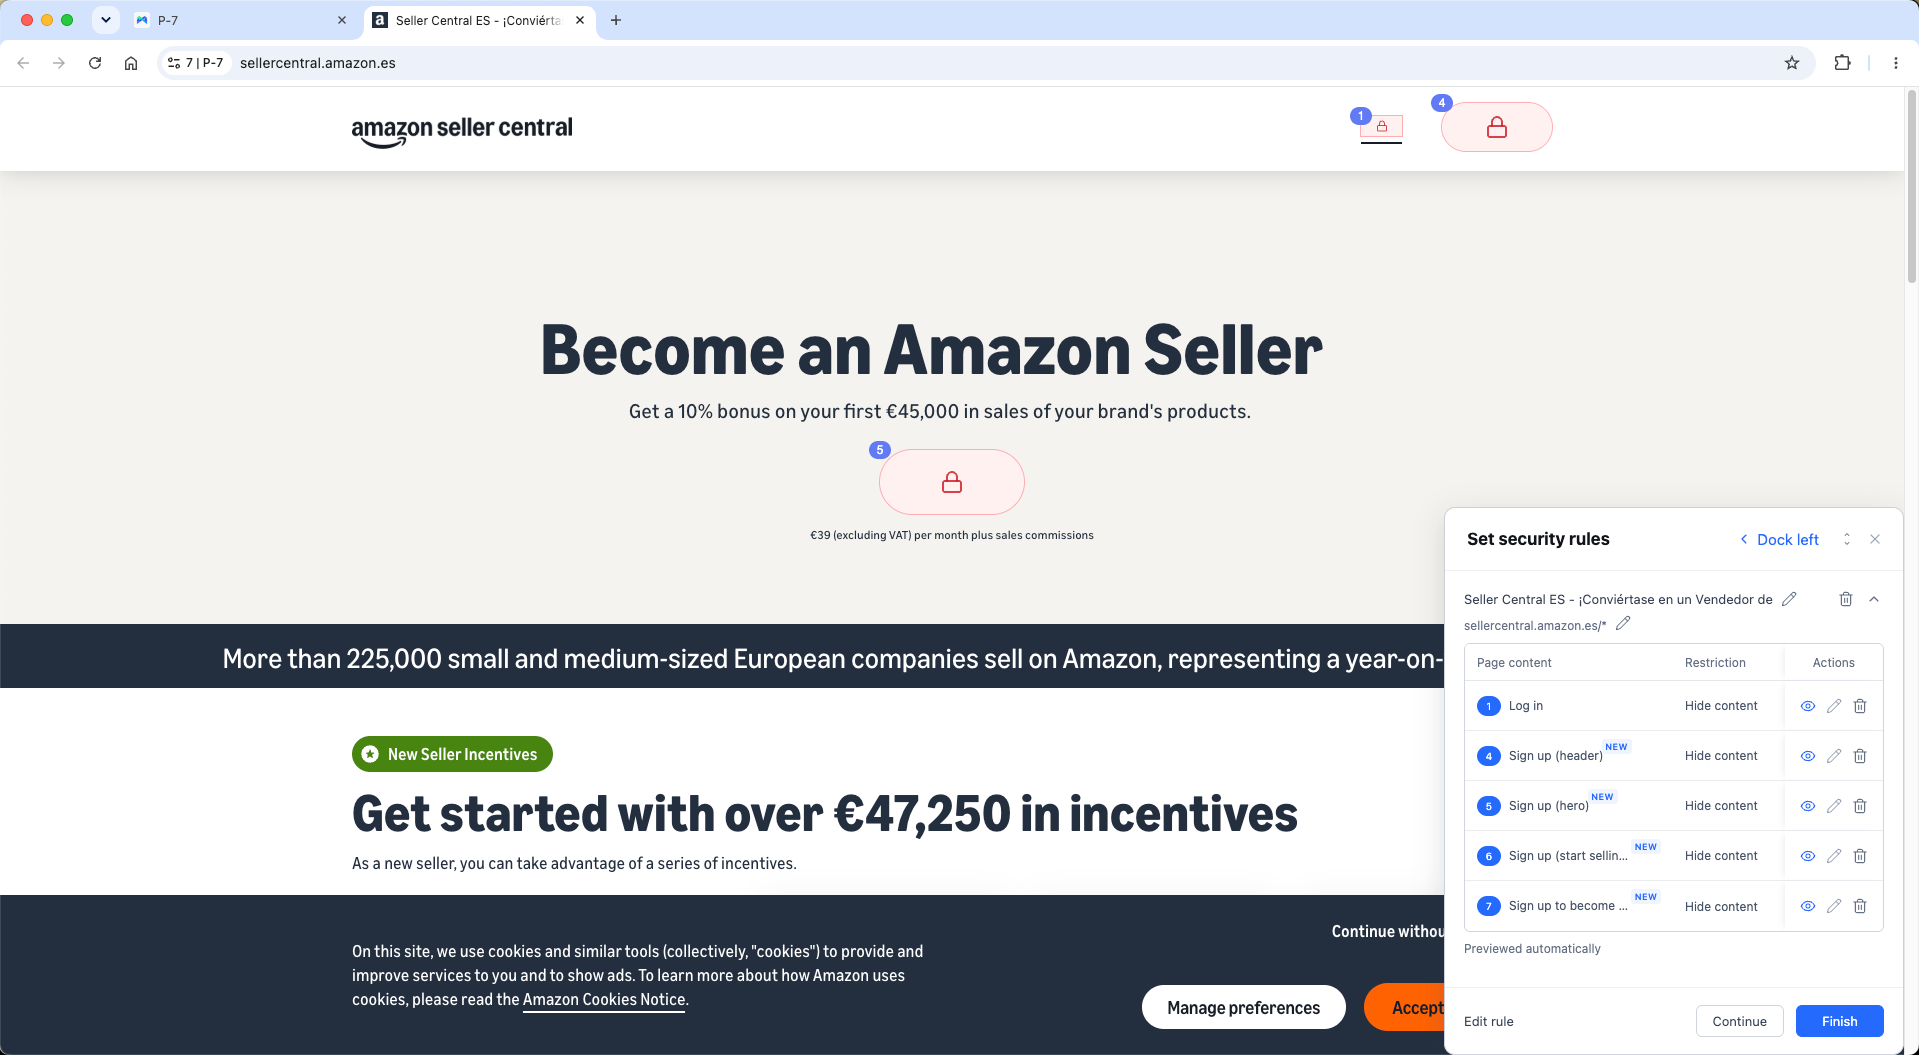
Веб-ограничения MoreLogin позволяют применять правила доступа по URL и скрывать выбранные элементы страниц для указанных участников и профилей.
Используйте список разрешённых адресов, если сотрудник должен работать только на определённых страницах. Включите в него все страницы, необходимые для выполнения задачи. Если нужно закрыть отдельные адреса, используйте список запрещённых. После сохранения или изменения правил перезапустите соответствующий профиль.
Если конфиденциальные данные находятся на странице, необходимой для работы, проверьте скрытие элементов под ролью сотрудника. Повторите проверку после обновления страницы и перехода к ней по обычному рабочему маршруту.
Браузерные правила действуют внутри настроенной рабочей среды. Согласуйте с ними права на самой платформе, поскольку другой способ входа может по-прежнему открывать доступ к тем же настройкам аккаунта.
Если с аккаунтом работают сотрудники разных отделов, сначала запишите их потребности. План доступа на основе ролей поможет определить, какие права нужны поддержке, финансовому отделу и специалистам по работе с товарами.
По реестру аккаунтов проверьте все способы входа, которыми пользовался сотрудник. Удаление из командного пространства решает только часть задачи.
Когда сотрудник увольняется или работа по клиентскому проекту заканчивается, выполните следующие действия:
Отзовите доступ к профилям MoreLogin и при необходимости удалите сотрудника из команды.
Удалите его учётную запись на бизнес-платформе или измените назначенную ей роль.
Проверьте активные сеансы и завершите те, которые больше не нужны.
Отзовите доступ подключённых приложений и делегированные права, связанные с его работой.
Проверьте, не остались ли под его контролем почта и номер телефона для восстановления, приложение-аутентификатор, passkey или резервные коды.
Если сотрудник знал общий пароль, смените его и обновите запись в хранилище. После смены проверьте настройки сеансов на платформе. Уже открытые сеансы может потребоваться завершить отдельно.
Не передавайте профиль следующему сотруднику до завершения этой проверки. Иначе вместе с рабочим окружением ему могут достаться прежние разрешения и посторонние активные сеансы.
При временном замещении сразу указывайте дату окончания доступа. Добавьте его отзыв в тот же список задач, где оформляете передачу работы. Тогда будет понятно, кто должен завершить назначение.
Разница становится заметна, когда нужно что-то изменить.
Если пароль раскрыт, его нужно сменить и обновить запись в хранилище. Если сотрудник может изменять платёжные реквизиты, нужно скорректировать права. Если у бывшего сотрудника остался действующий сеанс, нужно прекратить этот доступ.
Управление паролями охватывает их хранение и использование. Управление учётными данными касается более широкого набора данных аутентификации и всего их жизненного цикла. Управление доступом определяет, какими ресурсами и действиями может пользоваться сотрудник.
При совместной работе с бизнес-аккаунтом эти задачи пересекаются при каждой передаче работы. Ответственный должен знать, кто может войти в аккаунт, какие сохранённые сеансы ещё действуют и какие задачи разрешено выполнять каждому сотруднику.
Могут ли несколько сотрудников работать с одним бизнес-аккаунтом?
На многих платформах к одному магазину, бренду или рекламному аккаунту можно подключить нескольких пользователей с отдельными учётными записями. Сначала проверьте эту возможность. Тогда сотрудники смогут работать с одним бизнес-ресурсом, не используя общий логин владельца.
Защищает ли скрытие пароля сохранённый сеанс?
Скрытие пароля ограничивает его просмотр. Доступ к данным сеанса, экспорту, инструментам разработчика и расширениям нужно проверять отдельно. Сотрудник, который может воспользоваться действующим сеансом, может по-прежнему иметь доступ к аккаунту.
Можно ли использовать менеджер паролей вместе с MoreLogin?
Да. Команда может хранить данные для входа и восстановления в корпоративном менеджере паролей, а для работы в браузере использовать назначенные профили MoreLogin. Определите, кто может пользоваться каждой системой, и проверяйте права в обеих.
Что проверить, если бывший сотрудник всё ещё имеет доступ?
Проверьте активные сеансы на платформе, отдельные приглашения пользователей, подключённые приложения и способы восстановления, которые могли остаться под его контролем. Отзовите сохранившийся доступ в соответствующем сервисе, затем убедитесь, что он больше не работает.
Начните с одного аккаунта и двух ролей в браузерных профилях MoreLogin. Проверьте, что каждый сотрудник может выполнить свою задачу, конфиденциальные данные доступны только ответственным за них людям, а доступ можно отозвать после завершения работы.
MoreLogin Security обеспечивает безопасность ваших данных
ПредыдущийРолевое управление доступом к общим бизнес-аккаунтам
Далее
 RU