- Môi trường tài khoản
 Multi-Account Browser
 Điện thoại đám mâyTự động hóa
 RPA không cần mã
 Trình đồng bộ
 Tích hợp
 Tác nhân AI
- Bảng giá
- Nhà phát triển
 VN
Bộ phận chăm sóc khách hàng cần thông tin đơn hàng. Bộ phận tài chính cần báo cáo đối soát. Nhân viên của đơn vị vận hành chỉ cần truy cập tài khoản của khách hàng được giao, không phải mọi tài khoản mà đơn vị đang quản lý.
Nhưng một lần đăng nhập thường mở ra nhiều thông tin hơn công việc yêu cầu. Thông tin liên hệ của người mua, dữ liệu nhận tiền và cài đặt tài khoản có thể nằm ngay cạnh những trang nhân viên dùng hằng ngày.
Bài viết này so sánh các công cụ che giấu dữ liệu động trong cơ sở dữ liệu với công cụ giới hạn thông tin hiển thị trên trình duyệt. MoreLogin và Island xử lý nội dung xuất hiện trên các trang web làm việc. SQL Server, Snowflake và DataSunrise kiểm soát giá trị được trả về khi truy cập cơ sở dữ liệu.
Đơn vị vận hành làm việc trong trang quản trị cửa hàng của khách hàng thường không thể thay đổi chính sách cơ sở dữ liệu của nền tảng. Họ có thể quản lý quyền người dùng trên nền tảng và môi trường trình duyệt được giao cho nhân viên.
Chẳng hạn, vai trò và quyền trên Shopify cho phép phân quyền theo nhiệm vụ. Các vai trò này quyết định quyền truy cập bên trong cửa hàng. Quy tắc trình duyệt có thể bổ sung giới hạn đối với trang và nội dung hiển thị trong quá trình làm việc.
Doanh nghiệp tự quản lý cơ sở dữ liệu khách hàng có thể can thiệp sớm hơn. Họ có thể che giá trị trước khi kết quả truy vấn đến tay chuyên viên phân tích hoặc ứng dụng. Một người dùng thấy email khách hàng đã che, còn người có thẩm quyền nhận được giá trị gốc.
Vị trí của dữ liệu quyết định những biện pháp có thể áp dụng. Nhiệm vụ của nhân viên quyết định cách sử dụng các biện pháp đó.
MoreLogin phù hợp với nhóm làm việc trong trang quản trị cửa hàng, tài khoản khách hàng và các dịch vụ web khác. Quy tắc được áp dụng cho thành viên và hồ sơ trình duyệt đã chọn. Vì vậy, giới hạn của nhân viên chăm sóc khách hàng có thể khác với bộ phận tài chính.
Ví dụ, chăm sóc khách hàng cần trang đơn hàng và tin nhắn nhưng không cần báo cáo đối soát. Bộ phận tài chính có thể giữ quyền xem báo cáo mà không cần truy cập phần quản lý sản phẩm.
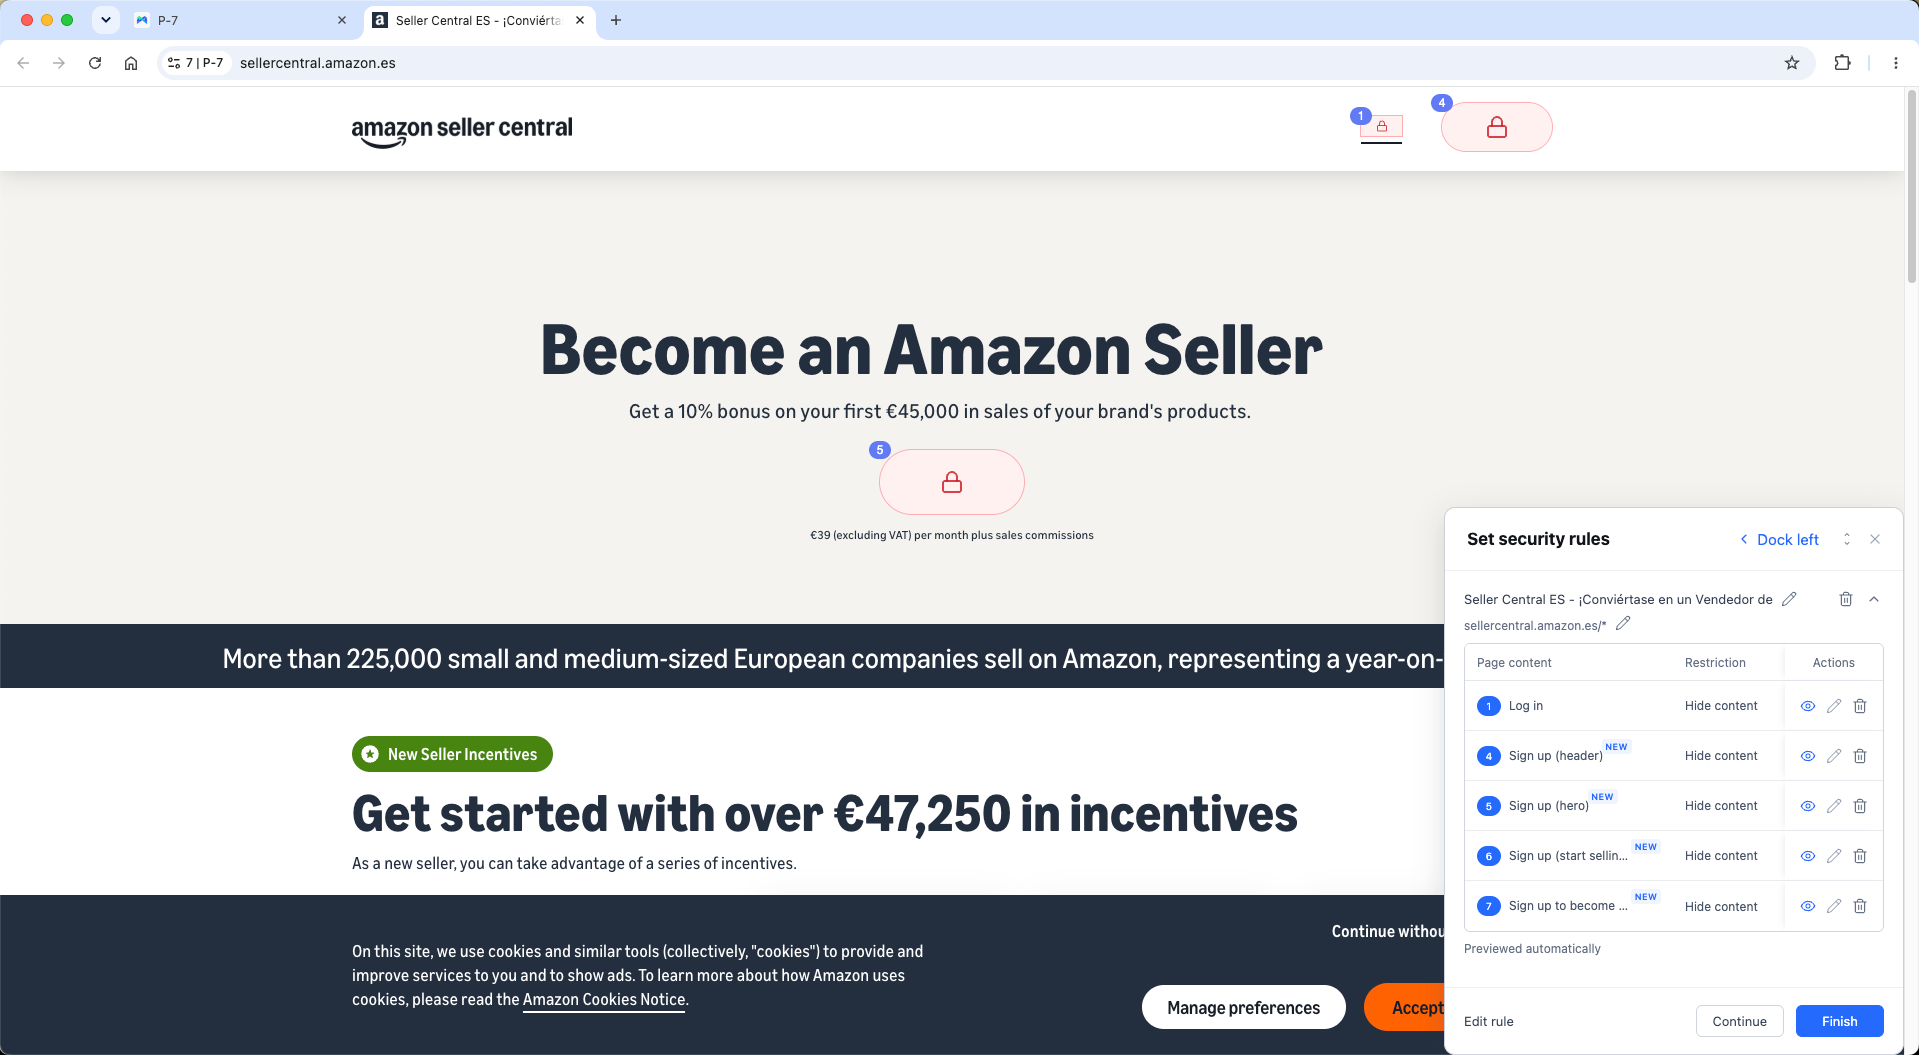
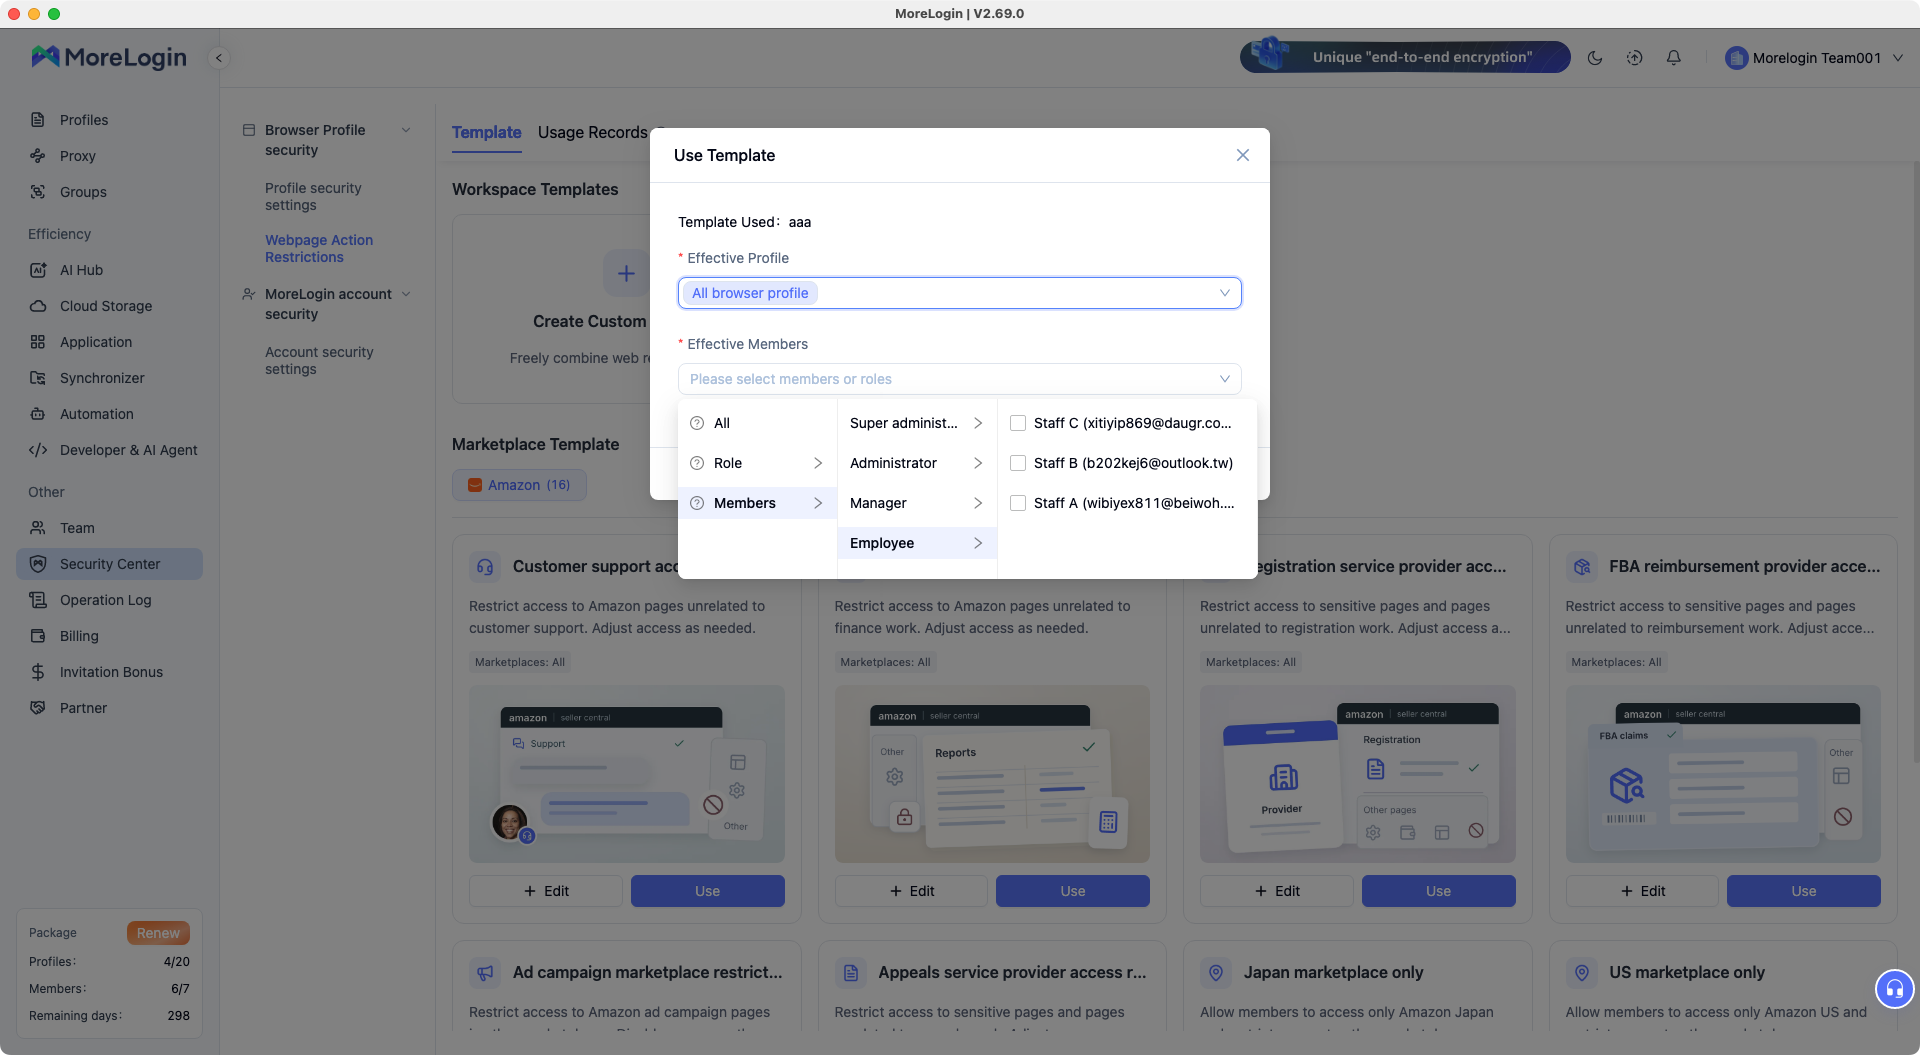
MoreLogin cung cấp các thiết lập sau cho những nhiệm vụ này:
Ẩn thành phần giúp loại bỏ nội dung được chọn khỏi phần hiển thị của trang, chẳng hạn số điện thoại, email hoặc thông tin tài khoản.
Chặn URL ngăn người dùng mở các trang trong danh sách. Những trang khác vẫn truy cập được.
Danh sách URL được phép chỉ cho mở các địa chỉ đã liệt kê và chặn những địa chỉ còn lại.
Lựa chọn thành viên và hồ sơ xác định nhân viên cùng môi trường tài khoản nào chịu tác động của quy tắc.
Trong phần thiết lập giới hạn truy cập web, quản trị viên chọn thành phần cần ẩn trên trang. Các quy tắc liên quan có thể được gom thành mẫu và áp dụng cho thành viên, hồ sơ phù hợp. Thư viện có các mẫu dành cho Amazon, bao gồm chăm sóc khách hàng và tài chính.
Hai chế độ URL phục vụ những cách phân công khác nhau. Danh sách chặn có thể khóa trang đối soát và quản trị tài khoản nhưng vẫn cho phép di chuyển giữa các phần khác của cửa hàng. Danh sách cho phép giới hạn công việc trong một tập hợp trang cụ thể. Danh sách này cần bao gồm cả trang đăng nhập và các địa chỉ chuyển hướng cần thiết.
Các tính năng này có trong gói miễn phí và được bao gồm trong Pro, không tính phí riêng. Nhóm sẽ cần gói trả phí khi số hồ sơ hoặc thành viên vượt hạn mức của gói miễn phí.
Trường hợp che số thẻ của Island cho thấy khi nào một phần mã nhận diện cần được giữ lại.
Nhân viên của một doanh nghiệp bán lẻ xử lý hoàn tiền bằng ứng dụng thanh toán cũ. Trong lúc tìm giao dịch, giao diện hiển thị toàn bộ số thẻ trong danh sách.
Island che số thẻ ngay trong trình duyệt và giữ lại bốn chữ số cuối. Nhân viên vẫn tìm được giao dịch cần xử lý mà không phải nhìn thấy từng số thẻ đầy đủ. Island cũng mô tả khả năng mở xem từng bản ghi riêng lẻ.
Việc che dữ liệu diễn ra cục bộ trong trình duyệt. Doanh nghiệp không phải viết lại ứng dụng thanh toán.
Cách này phù hợp khi nhân viên cần một phần giá trị để nhận diện. Chẳng hạn, bốn số cuối của thẻ giúp nhân viên hoàn tiền phân biệt hai giao dịch. Nếu ẩn cả trường, thông tin dùng để đối chiếu cũng biến mất.
Island giải quyết nhu cầu này bằng trình duyệt doanh nghiệp. Chi phí triển khai được báo giá theo yêu cầu.
Tính năng che giấu dữ liệu động của SQL Server thay đổi giá trị trả về từ các cột nhưng giữ nguyên dữ liệu lưu trong cơ sở dữ liệu.
Hàm che email giữ lại chữ cái đầu và thay phần còn lại bằng một mẫu cố định, chẳng hạn aXXX@XXXX.com. Hàm che một phần chuỗi có thể giữ lại các ký tự được chọn, ví dụ những chữ số cuối của mã nhận diện. Các quy tắc này được cấu hình trên cột dữ liệu.
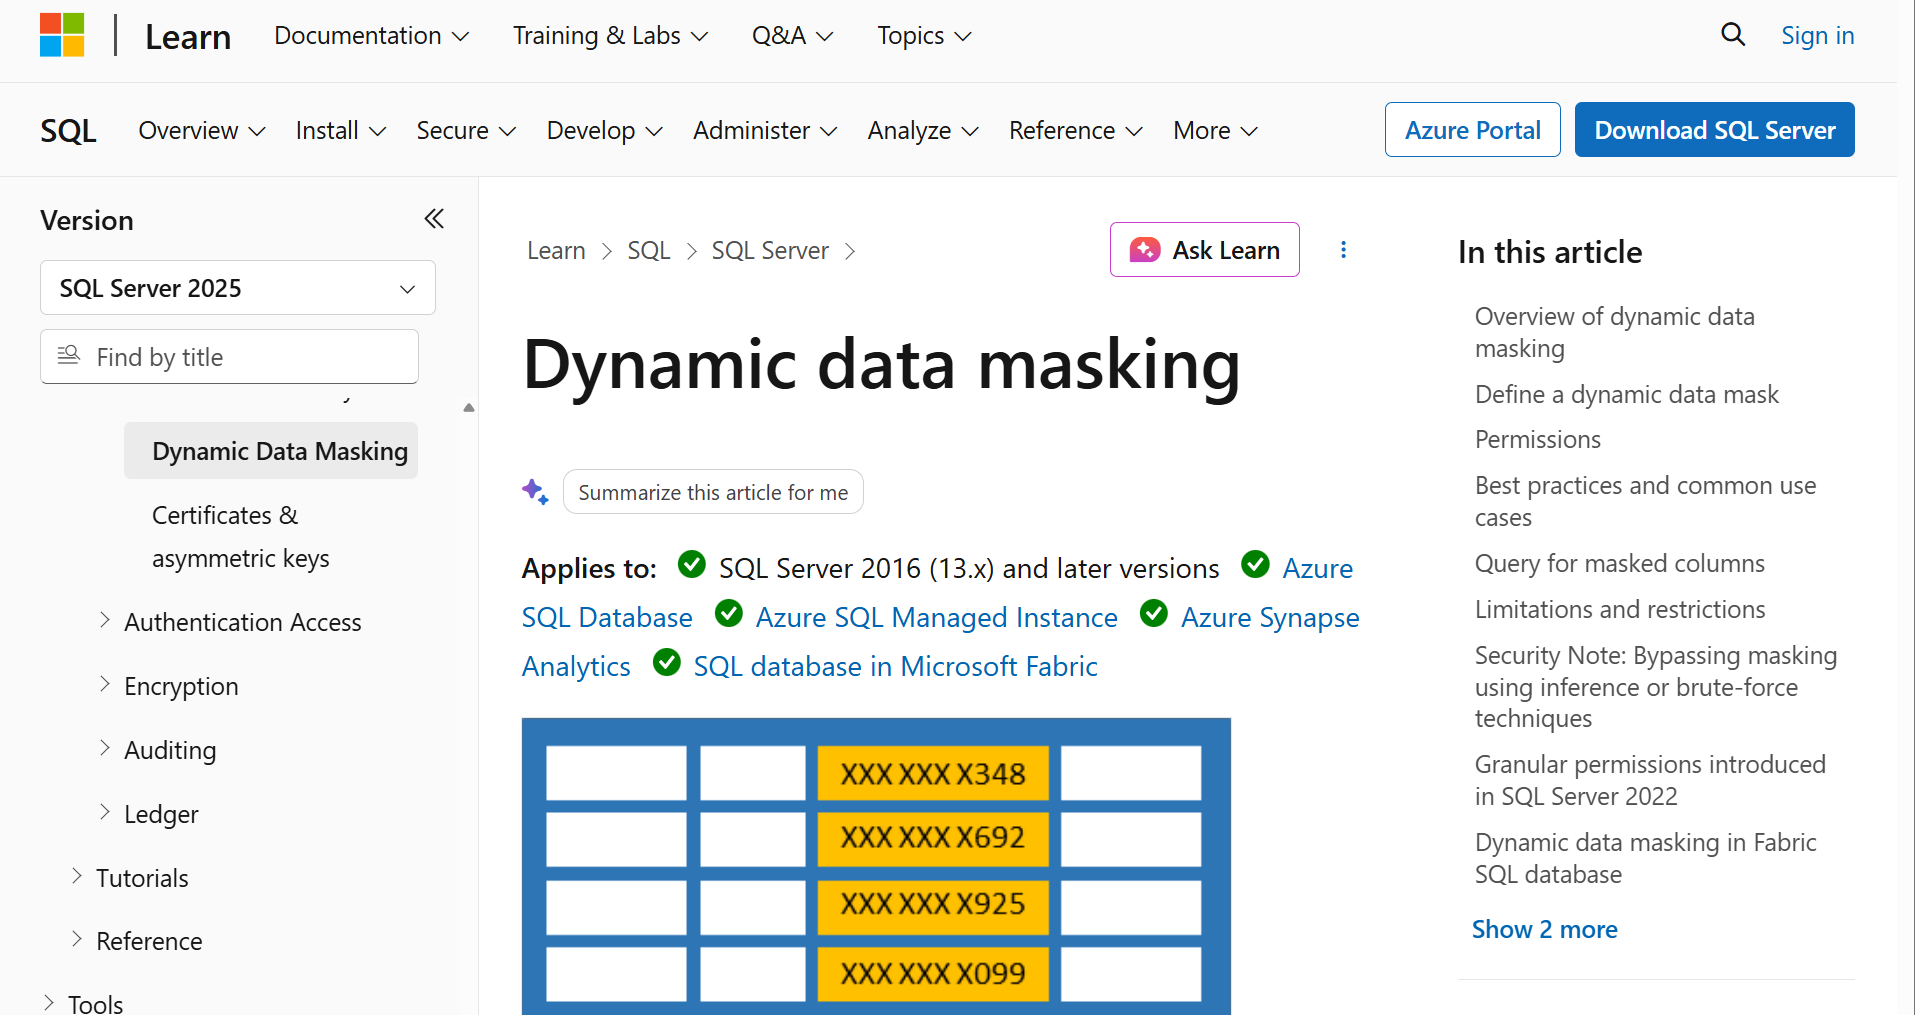
Nhân viên làm báo cáo có thể đọc bản ghi giao dịch mà không nhận được toàn bộ thông tin gốc của khách hàng. Để xem giá trị gốc, người dùng cần cả quyền truy cập dữ liệu và quyền bỏ che tương ứng.
Việc che dữ liệu không thay đổi quyền ghi. Người có quyền sửa trường vẫn có thể cập nhật trường đó dù giá trị đang bị che. Người được phép thực hiện truy vấn tùy ý cũng có thể suy ra giá trị ẩn từ kết quả.
Vì vậy, SQL Server DDM giúp hạn chế việc lộ thông tin khi làm việc thường xuyên với các bản ghi. Quyền đọc, sửa và xem giá trị gốc vẫn là những thiết lập riêng.
Snowflake áp dụng chính sách che dữ liệu cho các cột trong bảng và khung nhìn. Khi truy vấn chạy, chính sách có thể trả về giá trị gốc, giá trị che một phần hoặc giá trị che hoàn toàn. Kết quả phụ thuộc vào điều kiện của chính sách và ngữ cảnh vai trò.
Ví dụ, nhóm phân tích thương mại điện tử đang nghiên cứu giao dịch mua hàng ở nhiều cửa hàng. Họ cần ngày giao dịch, sản phẩm và doanh thu. Vai trò của họ có thể nhận mã khách hàng đã che, trong khi vai trò được cấp quyền vẫn xem được giá trị gốc.
Một chính sách có thể áp dụng cho nhiều cột trong các cơ sở dữ liệu và lược đồ khác nhau. Điều này hữu ích khi thông tin khách hàng xuất hiện trong nhiều tập dữ liệu. Nhóm chỉ cần duy trì một quy tắc chung thay vì tạo phiên bản riêng cho từng bảng.
Khi chính sách thay đổi, cách xử lý cũng được cập nhật mà không cần gán lại cho từng cột được bảo vệ.
Tính năng này yêu cầu Enterprise Edition hoặc phiên bản cao hơn. Việc cấu hình thuộc trách nhiệm của nhóm quản lý bảng, vai trò và chính sách truy cập trong Snowflake.
DataSunrise hỗ trợ che dữ liệu trên PostgreSQL, MySQL, SQL Server, Snowflake và các hệ thống khác. Trong mô hình dùng proxy, truy vấn đi qua một lớp riêng. Lớp này áp dụng quy tắc che dữ liệu trước khi kết quả được gửi đến người dùng hoặc ứng dụng.
Quy tắc có thể dựa trên cơ sở dữ liệu, phiên làm việc, ứng dụng, thao tác và trường được truy cập. Các phương pháp gồm thay bằng giá trị cố định, che một phần và biến đổi giữ nguyên định dạng.
Một tài khoản đăng nhập cơ sở dữ liệu dùng chung tạo ra vấn đề riêng. Nếu nhiều nhân viên dùng tài khoản đó, danh tính đăng nhập không đủ để phân biệt từng người. DataSunrise có thể áp dụng chính sách riêng khi ứng dụng truyền thông tin nhân viên qua cơ chế xác định người dùng ứng dụng.
Quy tắc của proxy áp dụng cho các kết nối đi qua nó. Nhờ đó, doanh nghiệp có một điểm kiểm soát chung cho các hệ thống được hỗ trợ.
DataSunrise cũng tách việc che dữ liệu khỏi việc chặn thao tác. Thay đổi giá trị trả về là nhiệm vụ của chức năng che dữ liệu. Ngăn một thao tác trên cơ sở dữ liệu thuộc về tường lửa cơ sở dữ liệu.
Nếu nhóm cần vừa che giá trị vừa hạn chế thao tác, hai nhu cầu này sử dụng các chức năng khác nhau trong sản phẩm.
Chăm sóc khách hàng, tài chính và vận hành sản phẩm có những yêu cầu truy cập khác nhau. Có thể thể hiện sự khác biệt đó bằng bảng vai trò và quyền của nhân viên.
Thông tin nhân viên vẫn nhìn thấy quan trọng không kém phần bị ẩn.
Nhân viên chăm sóc khách hàng xử lý vấn đề thanh toán có thể cần số tiền của đơn hàng. Khi giải quyết khiếu nại giao hàng, họ có thể cần địa chỉ. Nếu ẩn cả hai, họ sẽ phải hỏi quản lý ngay cả với những tình huống thông thường.
Trong MoreLogin, có thể thiết lập theo trình tự sau:
Chọn hồ sơ cửa hàng. Đây là môi trường tài khoản mà nhân viên dùng để làm việc.
Chọn thành viên hoặc vai trò. Gán mẫu cho những người phụ trách công việc đó.
Chọn chế độ URL. Dùng chế độ chặn cho các trang không được phép mở. Nếu công việc chỉ cần một nhóm trang xác định, dùng chế độ chỉ cho phép các địa chỉ đã liệt kê.
Chọn thành phần cần ẩn. Thiết lập nội dung trang riêng với quy tắc URL.
Khởi động lại hồ sơ bị ảnh hưởng. Sau khi đổi quy tắc URL hoặc ẩn thành phần, cần khởi động lại trước khi kiểm tra kết quả.
Thực hiện công việc bằng quyền của nhân viên. Đi qua quy trình tìm đơn hàng, xử lý tin nhắn hoặc xem báo cáo như thường lệ.
Bộ phận tài chính cần kiểm tra riêng quy trình báo cáo của mình. Giới hạn dành cho chăm sóc khách hàng không nên làm mất báo cáo mà tài chính cần để đối soát.
Mật khẩu đã lưu là một quyết định phân quyền khác. Nhân viên cần sử dụng tài khoản không đồng nghĩa với việc họ cần biết mật khẩu. Việc bảo vệ mật khẩu và dữ liệu đăng nhập bổ sung cho các giới hạn trên trang.
Gói miễn phí của MoreLogin có hai hồ sơ trình duyệt và hai người dùng. Các chức năng giới hạn trang không có phí riêng. Một nhóm nhỏ có thể dùng hạn mức này để thiết lập quyền truy cập ban đầu cho thành viên và hồ sơ.
Đơn vị vận hành lớn hơn chọn gói MoreLogin theo số hồ sơ, thành viên và kỳ thanh toán cần dùng.
Island báo giá theo yêu cầu cho việc triển khai trình duyệt doanh nghiệp.
Snowflake có điều kiện rõ ràng về phiên bản. Che dữ liệu động yêu cầu Enterprise Edition trở lên, bên cạnh chi phí sử dụng nền tảng thông thường. SQL Server DDM được cấu hình trong hệ thống cơ sở dữ liệu, nên chi phí gắn với việc vận hành SQL Server hiện có.
Điều kiện mua vì thế khác nhau. Gói trình duyệt cung cấp môi trường làm việc và số lượng thành viên nhất định. Che dữ liệu trong cơ sở dữ liệu phụ thuộc vào nền tảng hoặc lớp bảo vệ mà doanh nghiệp vận hành.
Với cửa hàng trực tuyến và đơn vị vận hành, lựa chọn thường rơi vào một trong bốn tình huống:
Nhân viên cần các trang và nội dung khác nhau trong tài khoản doanh nghiệp dùng chung. MoreLogin kết hợp phân công thành viên, hồ sơ, ẩn thành phần và quy tắc URL.
Nhân viên cần nhìn thấy một phần mã nhận diện khi làm việc trên trình duyệt. Cách che một phần của Island phù hợp với việc tìm giao dịch thanh toán bằng những chữ số cuối của thẻ.
Nhóm làm việc trực tiếp với dữ liệu trong SQL Server hoặc Snowflake. Chức năng che dữ liệu tích hợp áp dụng cho các bản ghi và cột đã có trong những hệ thống đó.
Nhiều kết nối cơ sở dữ liệu được hỗ trợ cần một lớp che dữ liệu chung. DataSunrise cung cấp điểm riêng để áp dụng quy tắc cho các kết nối đó.
Với chủ cửa hàng hoặc người quản lý đơn vị vận hành làm việc chủ yếu trong trang quản trị của nền tảng bên ngoài, MoreLogin và Island là hai lựa chọn gần nhu cầu hơn. Điểm quyết định là công việc cần giới hạn trang theo thành viên, che một phần giá trị hay cả hai.
Công cụ nào không cần quyền truy cập cơ sở dữ liệu của nền tảng?
MoreLogin và Island hoạt động trong trình duyệt, giới hạn thông tin hiển thị trong môi trường làm việc được quản lý. SQL Server, Snowflake và DataSunrise cần quyền kiểm soát hệ thống dữ liệu hoặc các kết nối liên quan.
Có thể giữ lại một phần giá trị để xem không?
Một số công cụ hỗ trợ che một phần. Trong trường hợp của Island, bốn chữ số cuối của thẻ vẫn hiển thị. SQL Server có hàm che một phần chuỗi, còn chính sách Snowflake có thể trả về giá trị đã che một phần. MoreLogin ẩn các thành phần được chọn trên trang.
Ẩn thông tin có đồng thời ngăn sửa hoặc tải dữ liệu xuống không?
Khả năng hiển thị và quyền thao tác được thiết lập riêng. Ví dụ, che một trường trong SQL Server không loại bỏ quyền ghi. Khi làm việc trên trình duyệt, thao tác nhấp, sao chép, tải xuống và hiển thị nội dung cần các quy tắc tương ứng.
Doanh nghiệp chỉ có một tài khoản cửa hàng có cần những giới hạn này không?
Có. Chăm sóc khách hàng, tài chính và vận hành sản phẩm có thể cần quyền khác nhau trong cùng một tài khoản. MoreLogin gán quy tắc theo thành viên và hồ sơ, nên việc phân quyền hiển thị vẫn hữu ích ngay cả khi cả nhóm cùng làm việc với một cửa hàng.
Hồ sơ trình duyệt MoreLogin cung cấp môi trường làm việc cho các tài khoản cửa hàng hoặc khách hàng dùng chung, nơi nhóm có thể áp dụng quy tắc riêng cho từng thành viên.
 VN