- Середовище акаунтів
 Multi-Account Browser
 Хмарний телефонАвтоматизація
 RPA без коду
 Синхронізатор
 Інтеграції
 ШІ-агенти
- Ціноутворення
- Розробники
 UK
Службі підтримки магазину потрібні відомості про замовлення. Фінансовому відділу потрібні звіти про виплати. Працівнику агенції потрібен доступ до акаунта конкретного клієнта, а не до всіх акаунтів, якими керує агенція.
Проте один вхід часто відкриває більше інформації, ніж потрібно для роботи. Контакти покупців, платіжні відомості й налаштування акаунта можуть розташовуватися поруч зі сторінками, якими працівники користуються щодня.
У цій статті порівнюються інструменти динамічного маскування даних у базах і засоби обмеження видимості інформації в браузері. MoreLogin та Island працюють із вмістом бізнес-сайтів. SQL Server, Snowflake і DataSunrise контролюють значення, які повертаються під час звернення до бази даних.
Агенція, яка працює в кабінеті магазину клієнта, зазвичай не може змінювати політики бази даних самої платформи. Вона може керувати правами користувачів на платформі та браузерним середовищем, призначеним працівникам.
Наприклад, ролі та дозволи Shopify дають змогу розподіляти доступ відповідно до обов'язків. Ці ролі визначають доступні дії всередині магазину. Правила браузера можуть додатково обмежувати сторінки та вміст, які відображаються під час роботи.
Компанія з власною клієнтською базою даних може обмежити розкриття інформації раніше. Вона може маскувати значення до того, як результат запиту отримає аналітик або застосунок. Один користувач побачить замасковану електронну адресу покупця, а уповноважений колега отримає початкове значення.
Розташування даних визначає доступні способи контролю. Обов'язки працівників визначають, як ці способи застосовувати.
MoreLogin підходить командам, які працюють у кабінетах магазинів, акаунтах клієнтів та інших бізнес-сервісах. Налаштування командного доступу дають змогу застосовувати обмеження до вибраних учасників і профілів браузера. Тому правила для працівника підтримки можуть відрізнятися від правил фінансового відділу.
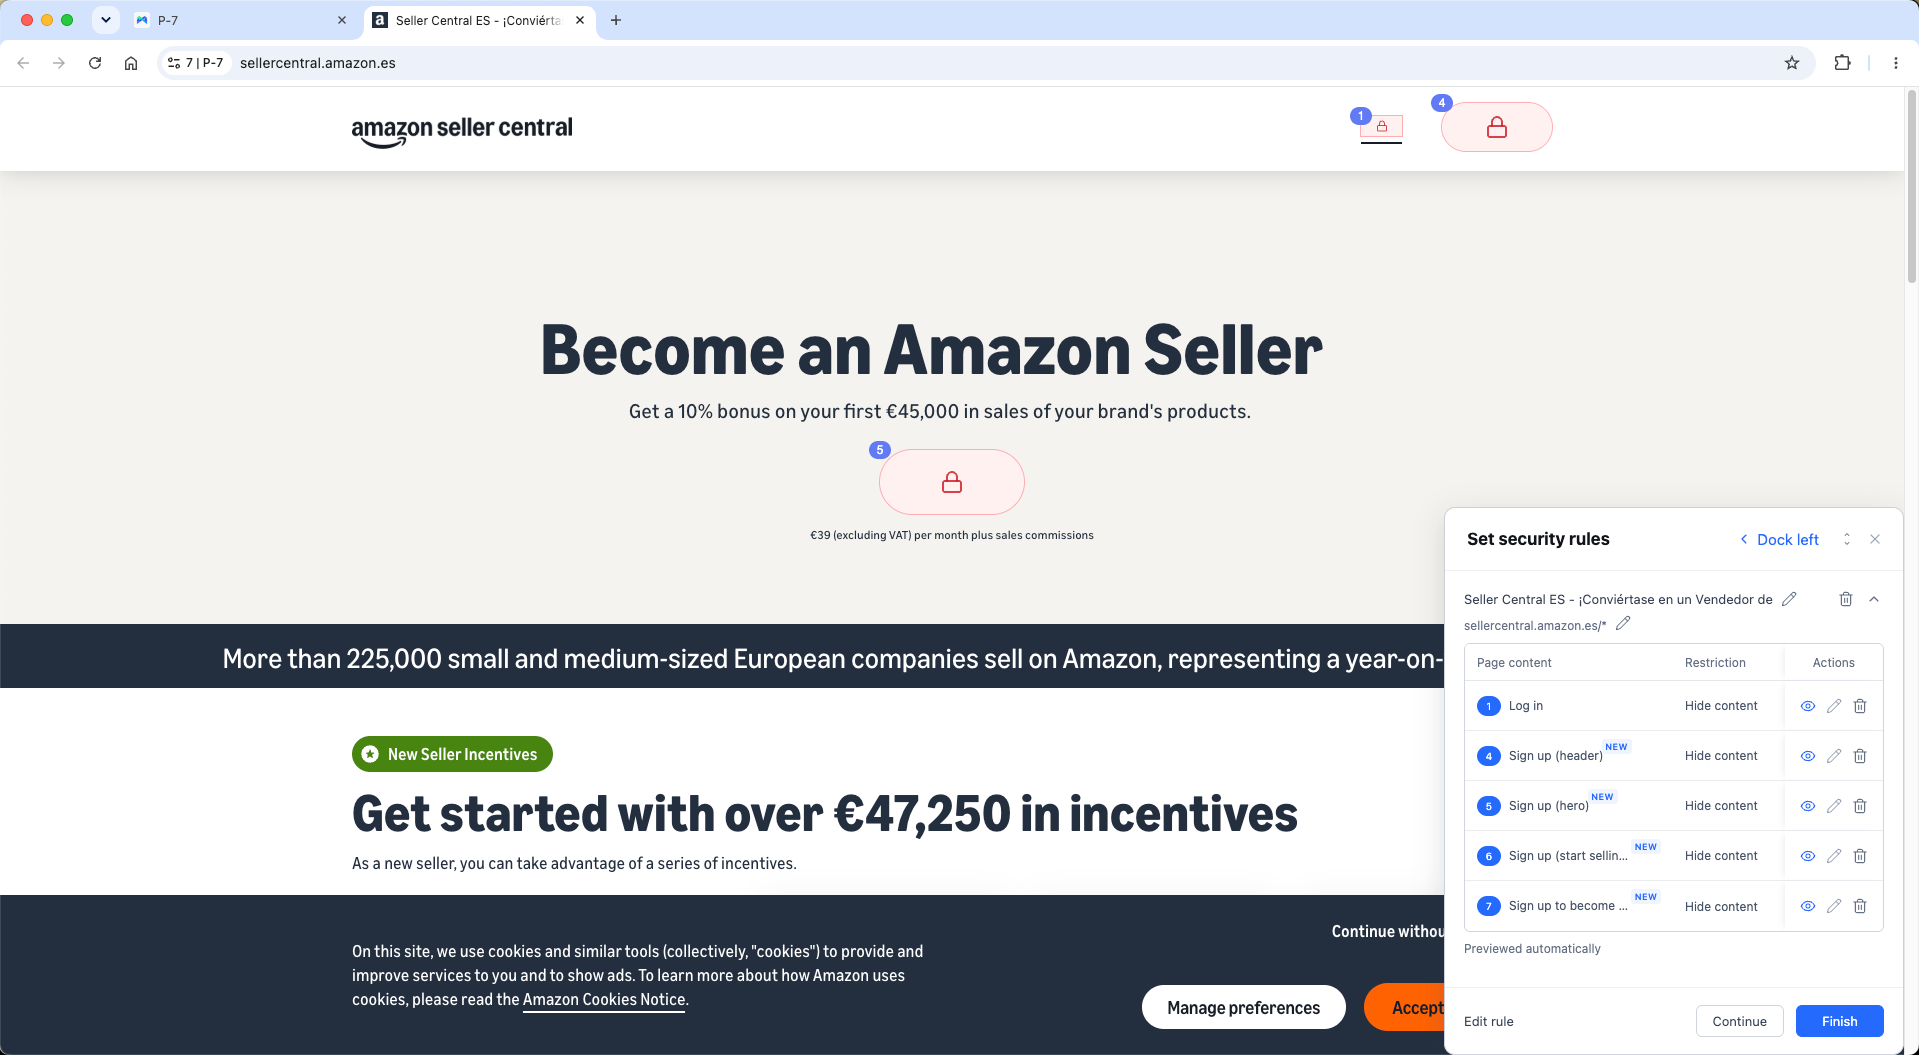
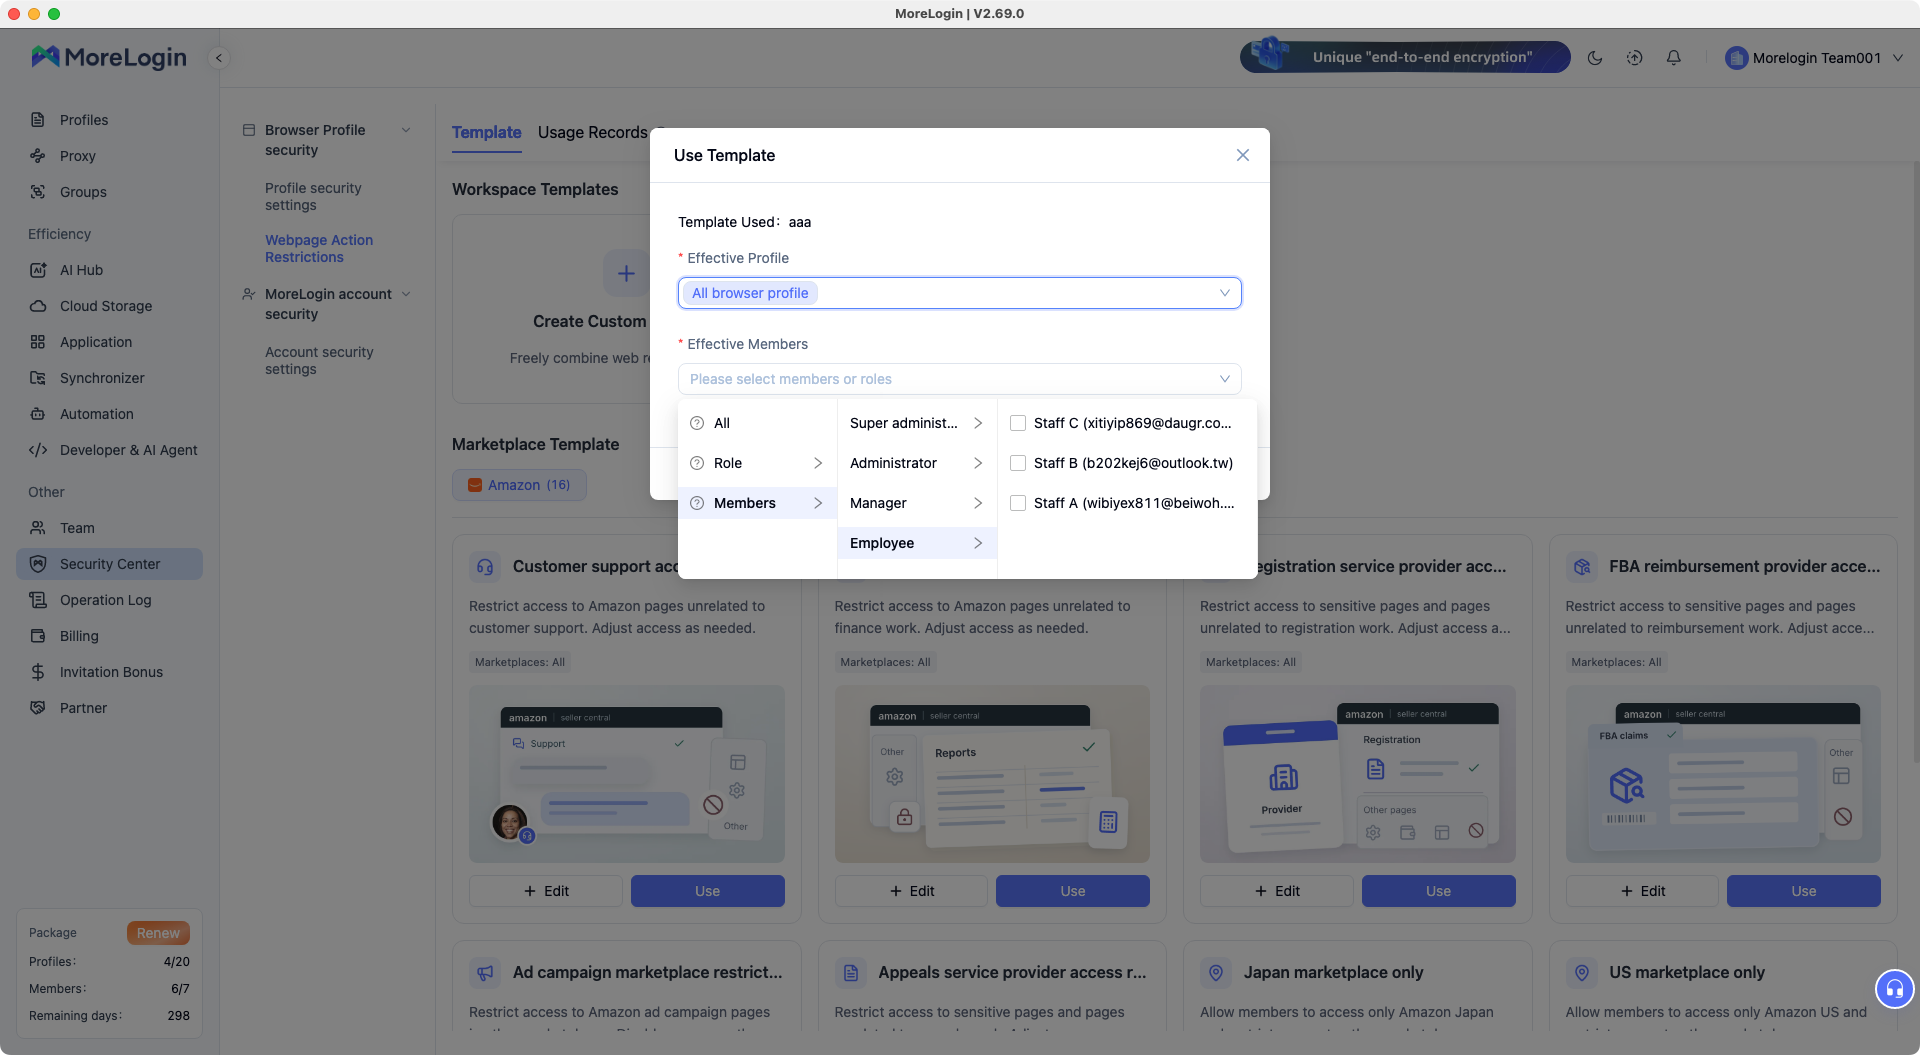
Наприклад, підтримці потрібні сторінки замовлень і повідомлень, але не звіти про виплати. Фінансовий відділ може зберегти доступ до цих звітів без доступу до керування товарами.
Для таких завдань MoreLogin поєднує кілька налаштувань:
Приховування елементів прибирає вибраний вміст із видимої частини сторінки, наприклад номер телефону, електронну адресу чи відомості про акаунт.
Блокування URL забороняє відкривати зазначені сторінки. Решта залишаються доступними.
Список дозволених URL дає змогу відкривати лише перелічені адреси й блокує всі інші.
Вибір учасників і профілів визначає, на яких працівників та робочі середовища поширюються правила.
У налаштуваннях обмежень вебдоступу адміністратор вибирає елементи сторінки, які потрібно приховати. Пов'язані правила можна об'єднати в шаблон і застосувати до потрібних учасників та профілів. Бібліотека містить шаблони для роботи з Amazon, зокрема для підтримки й фінансового відділу.
Два режими роботи з URL розв'язують різні завдання. Список блокування може закрити сторінки виплат і адміністрування, залишивши доступ до інших розділів магазину. Список дозволених адрес обмежує роботу конкретним набором сторінок. До нього потрібно додати необхідні сторінки входу й адреси, через які відбуваються перенаправлення.
Ці функції доступні на безкоштовному тарифі та входять до Pro без окремої доплати. Платний тариф знадобиться, коли команді буде потрібно більше профілів або учасників.
Приклад Island із маскуванням номерів платіжних карток показує, коли частина ідентифікатора має залишатися видимою.
Працівники роздрібної компанії оформлювали повернення коштів через застарілий платіжний застосунок. Під час пошуку потрібної операції інтерфейс показував повні номери карток у списку транзакцій.
Island приховав номери в браузері, залишивши останні чотири цифри. Працівники могли знаходити потрібну операцію, не переглядаючи кожен номер повністю. Island також описує можливість розкривати окремі записи по одному.
Маскування виконувалося локально в браузері. Переробляти платіжний застосунок компанії не довелося.
Такий підхід корисний, коли працівнику потрібен упізнаваний фрагмент значення. Наприклад, останні цифри картки допомагають фахівцю з повернень розрізнити дві операції. Якщо приховати поле повністю, цей орієнтир зникне.
Island розв'язує це завдання засобами корпоративного браузера. Вартість відповідного впровадження розраховується за запитом.
Динамічне маскування даних у SQL Server змінює значення стовпців, які повертає запит, зберігаючи початкові дані в базі.
Функція маскування електронної пошти залишає першу літеру й підставляє фіксоване закінчення, наприклад aXXX@XXXX.com. Функція часткового маскування рядків дає змогу зберегти вибрані символи, зокрема останні цифри ідентифікатора. Маски налаштовуються для стовпців бази даних.
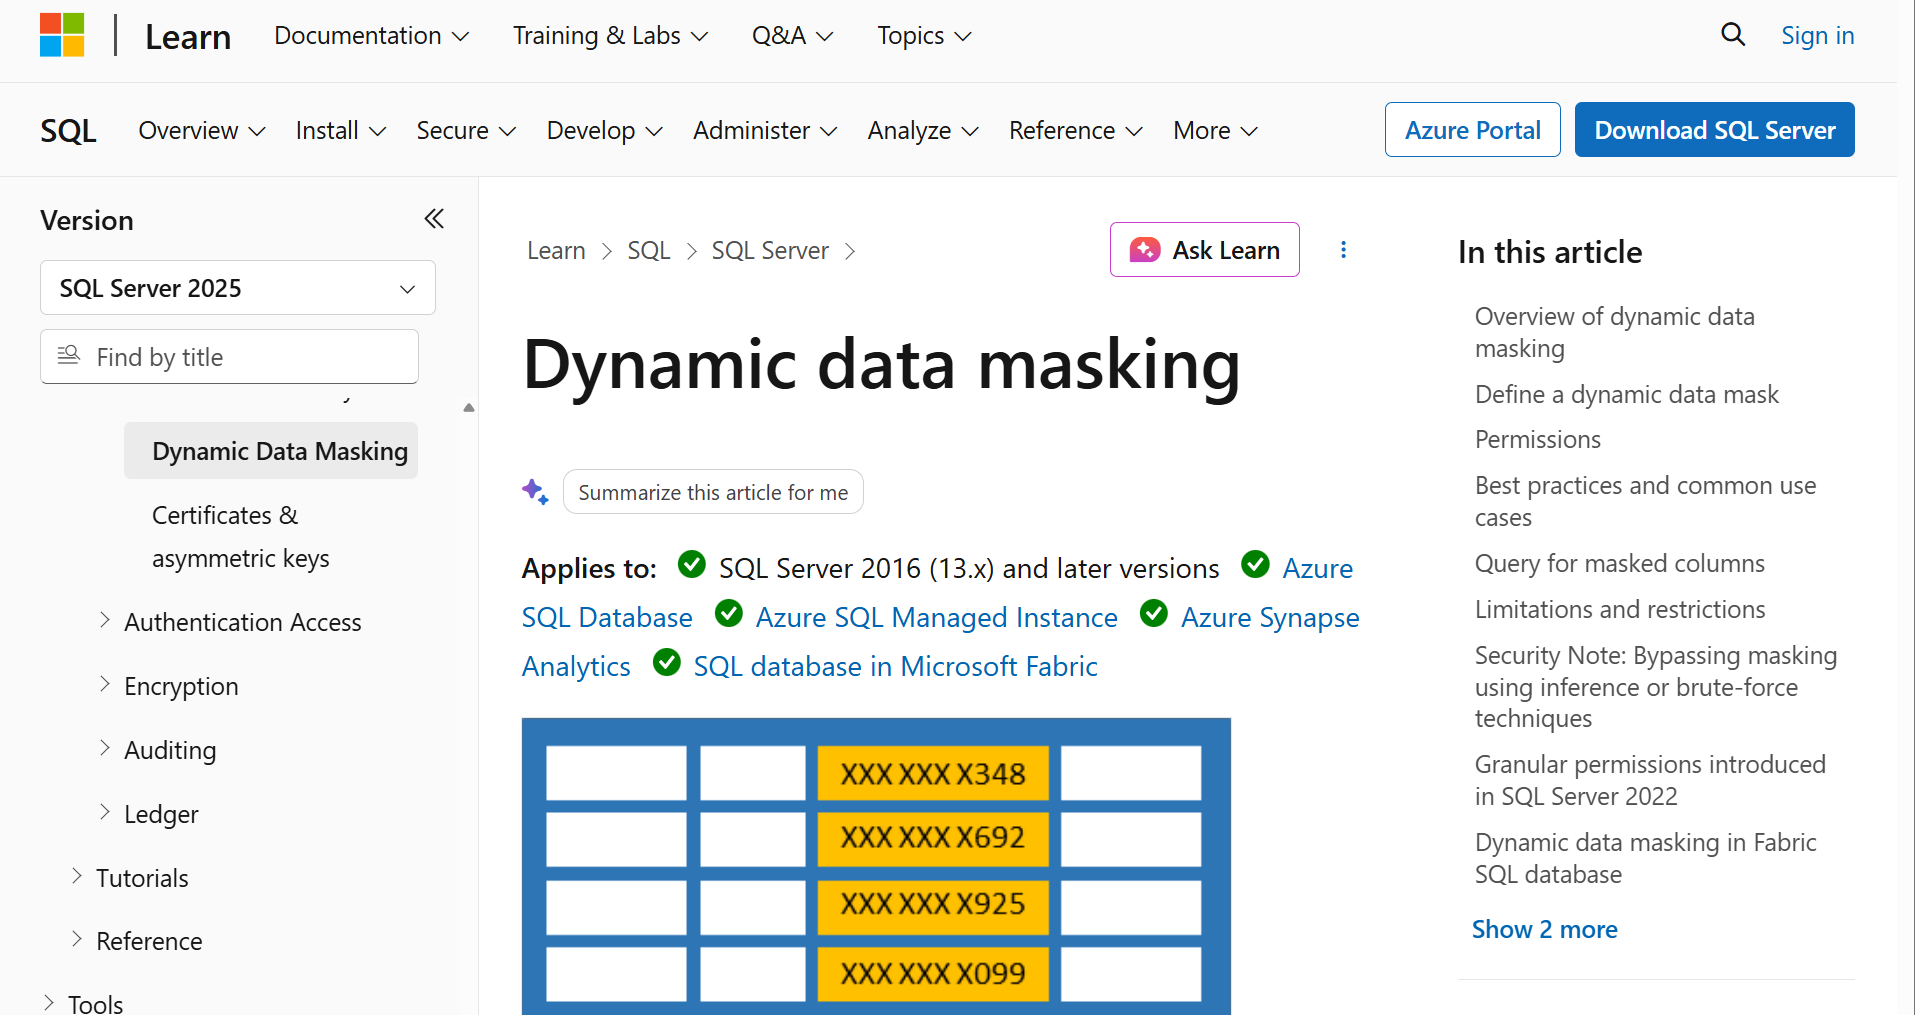
Працівник, який готує звіт, може отримати запис про операцію без повного набору початкових відомостей про покупця. Для перегляду оригінальних значень потрібні і доступ до даних, і відповідний дозвіл на зняття маскування.
Маскування не змінює права запису. Користувач із правом редагування поля й далі може оновлювати його, навіть якщо бачить замасковане значення. Користувачі, яким дозволено виконувати довільні запити, також можуть опосередковано визначати приховані значення.
Тому SQL Server DDM дає змогу обмежити розкриття даних під час щоденної роботи із записами. Права читання, зміни й перегляду початкових значень налаштовуються окремо.
Snowflake застосовує політики маскування до стовпців таблиць і подань. Під час виконання запиту політика може повернути початкове, частково приховане або повністю замасковане значення. Результат залежить від умов політики та контексту ролі.
Наприклад, аналітична команда інтернет-магазину досліджує покупки в кількох магазинах. Аналітикам потрібні дати операцій, товари й виторг. Їхня роль може отримувати замасковані ідентифікатори покупців, а уповноважена роль зберігати доступ до початкових значень.
Одна політика може застосовуватися до багатьох стовпців у різних базах і схемах. Це зручно, коли відомості про клієнтів трапляються в кількох наборах даних. Команда підтримує спільне правило замість окремої версії для кожної таблиці.
Зміна політики оновлює її поведінку без повторного призначення кожному захищеному стовпцю.
Для динамічного маскування потрібна Enterprise Edition або вища редакція. Налаштуванням займається команда, яка відповідає за таблиці, ролі та політики доступу в Snowflake.
DataSunrise підтримує маскування під час роботи з PostgreSQL, MySQL, SQL Server, Snowflake та іншими системами. У моделі з проксі запити проходять через окремий рівень контролю. Він застосовує правила маскування до передавання результатів користувачу або застосунку.
Правила можуть враховувати базу, сеанс, застосунок, операцію та запитуване поле. Серед методів є підставлення фіксованих значень, часткове маскування й перетворення зі збереженням формату.
Спільний обліковий запис бази створює окреме завдання. Якщо ним користуються кілька працівників, за одним ім'ям входу неможливо визначити конкретну людину. DataSunrise може застосовувати індивідуальні політики, коли застосунок передає відомості про працівника через механізм ідентифікації користувачів застосунку.
Правила проксі діють на підключення, які проходять через нього. Так компанія отримує спільну точку контролю для підтримуваних систем.
У DataSunrise маскування та блокування операцій розділені. Функція маскування змінює значення, яке повертається. За заборону операції відповідає міжмережевий екран для баз даних.
Якщо команді потрібно і приховувати значення, і обмежувати дії з базою, усередині продукту для цих завдань використовуються різні засоби.
У підтримки, фінансового відділу й команди керування товарами різні вимоги до доступу. Відмінності зручно зафіксувати в таблиці ролей і прав.
Інформація, яку працівник і далі бачить, важлива не менше за приховані відомості.
Фахівцю підтримки, який розбирається з оплатою, може знадобитися сума замовлення. Для скарги на доставку може бути потрібна адреса. Якщо приховати обидва поля, працівники звертатимуться до керівника навіть зі звичайними питаннями.
У MoreLogin налаштування можна виконати в такій послідовності:
Виберіть профіль магазину. Це робоче середовище акаунта, у якому працівник виконує завдання.
Укажіть учасника або роль. Призначте шаблон працівникам, які відповідають за цю роботу.
Задайте режим доступу за URL. Використовуйте блокування для заборонених сторінок. Якщо робота має обмежуватися певним набором сторінок, виберіть режим доступу лише до дозволених адрес.
Виберіть елементи для приховування. Налаштуйте вміст сторінок окремо від правил доступу за URL.
Перезапустіть потрібний профіль. Після зміни правил URL або приховування елементів перезапуск потрібен для перевірки результату.
Виконайте завдання з правами працівника. Пройдіть звичайний шлях пошуку замовлення, роботи з повідомленнями або перегляду звіту.
Фінансовий відділ має окремо пройти свій сценарій роботи зі звітами. Обмеження для підтримки не повинно закривати звіт, потрібний для звіряння виплат.
Збережені паролі потребують окремого рішення. Якщо працівнику потрібно користуватися акаунтом, це ще не означає, що йому потрібно знати пароль. Керування даними для входу доповнює обмеження на сторінках.
Безкоштовний тариф MoreLogin включає два профілі браузера та двох користувачів. Окремої плати за обмеження на сторінках немає. Цього достатньо невеликій команді для початкового налаштування доступу учасника до профілю.
Більші агенції вибирають тариф MoreLogin з огляду на потрібну кількість профілів, учасників і період оплати.
Island розраховує вартість корпоративного впровадження за запитом.
У Snowflake є конкретна вимога до редакції. Для динамічного маскування потрібна Enterprise Edition або вища редакція. До витрат на неї додається звичайна оплата використання платформи. SQL Server DDM налаштовується всередині бази, тому його використання пов'язане з витратами на саму систему SQL Server.
Умови придбання відрізняються. Тариф браузера надає робочі середовища й певну кількість учасників. Маскування в базах залежить від платформи даних або окремого рівня захисту, який використовує компанія.
Для інтернет-магазинів та агенцій вибір зазвичай зводиться до однієї з чотирьох ситуацій:
Працівникам потрібні різні сторінки та різний вміст у спільних бізнес-акаунтах. MoreLogin поєднує призначення учасників і профілів, приховування елементів та правила URL.
Під час роботи в браузері працівникам потрібно бачити частину ідентифікатора. Часткове маскування Island підходить, наприклад, для пошуку платіжної операції за останніми цифрами картки.
Команда працює безпосередньо з даними в SQL Server або Snowflake. Вбудоване маскування застосовується до записів і стовпців, які вже є в цих системах.
Для кількох підтримуваних підключень до баз потрібен спільний рівень маскування. DataSunrise надає окрему точку застосування правил для таких підключень.
Якщо власник магазину або керівник агенції працює переважно в кабінетах сторонніх платформ, ближчим до його завдань буде порівняння MoreLogin та Island. Вибір залежить від того, чи потрібні окремі обмеження сторінок для учасників, часткове маскування значень або обидва види контролю.
Які інструменти працюють без доступу до бази даних платформи?
MoreLogin та Island працюють у браузері й обмежують відображення інформації в керованому робочому середовищі. SQL Server, Snowflake і DataSunrise потребують контролю над відповідною системою даних або підключеннями до неї.
Чи можна залишити частину значення видимою?
Деякі інструменти підтримують часткове маскування. У прикладі Island видимими залишаються останні чотири цифри картки. SQL Server має функцію часткового маскування рядків, а політики Snowflake можуть повертати частково приховані значення. MoreLogin приховує вибрані елементи сторінки.
Чи забороняє приховування інформації редагувати або завантажувати дані?
Видимість і права на дії налаштовуються окремо. Наприклад, маскування поля в SQL Server не скасовує право запису. Для роботи в браузері потрібні відповідні правила натискань, копіювання, завантаження та відображення вмісту.
Чи потрібні такі обмеження компанії з одним акаунтом магазину?
Так. Підтримці, фінансовому відділу й команді керування товарами можуть бути потрібні різні права в одному акаунті. У MoreLogin правила призначаються учасникам і профілям, тому різні налаштування доступу корисні й під час роботи з одним магазином.
Профілі браузера MoreLogin надають командам робочі середовища для спільних акаунтів магазинів і клієнтів, у яких можна застосовувати окремі правила для учасників.
MoreLogin і GeeLark: вартість хмарних телефонів, автоматизація та обмеження
Наступна сторінка
 UK